








)

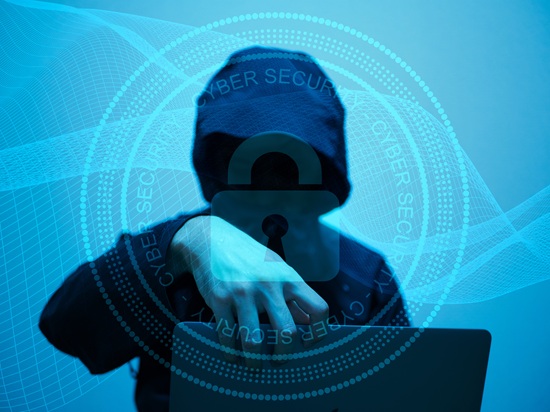
기업을 대상으로 하는 사이버 침해가 지난해에 이어 올해도 2000건을 넘길 전망이다. 사이버 침해 피해 중 81.6%가 중소기업을 대상으로 발생했으며 같은 기업에 대한 반복적 침해 사례도 상당했다.
13일 황정아 국회 과학기술정보방송통신위원회 의원실이 한국인터넷진흥원(KISA)으로부터 제출 받은 자료에 따르면 2021년부터 올해 6월까지 신고된 사이버 침해 사고는 총 8565건이다.
연도별 신고 건수는 2021년 650건에서 2022년 1142건으로 증가했고 2023년 1277건, 2024년 1887건으로 늘어났다. 2025년에는 2383건으로 2000건을 돌파했다. 올해는 6월까지 1236건이 신고돼 올해도 2000건을 넘길 전망이다.
유형별로는 시스템 해킹이 5196건으로 가장 많았고 분산 서비스 거부(디도스)가 1704건, 악성코드 감염 및 유포 등이 1665건으로 뒤를 이었다.
특히 시스템 해킹 신고 건수가 2021년 283건에서 지난해 1441건으로 5배 이상 증가했다. 전체 사이버 침해 사고에서 시스템 해킹이 차지하는 비중도 44.2%에서 60.5%로 올랐다.



[관련 기사]
- 홍명보호 이라크 3-2 꺾고 5부능선 넘었다… 북중미 직행 청신호
2024-10-16
- ‘홍명보호’ 96위 팔레스타인에 충격의 무승부 … 경기장 팬들 야유
2024-09-06
- 외국인만 약 100명 가량 살핀 축구협회… 결국 돌고돌아 홍명보
2024-07-07
- [박병헌의 스포츠 세상] 국민도 함께한 한국 축구의 애환
2024-05-23
[관련 기사]
- ‘Mr 에너지’ 이만득, 친환경 도시가스 첨병 “나를 따르라”
2022-12-20
- 유상덕 ST인터내셔널 회장, 기업경영+미술문화 발전 ‘온 힘’
2022-07-06
- 삼천리 도시가스 전문기업으로 성장시킨 이만득… 외식사업에 본격 시동
2021-08-05
- 연탄재벌 유상덕, 40억 호화빌라 2채 전부 현금매입
2018-01-25
- 삼천리, 가스기업다운 ‘에너지 상생’ 실천
2018-01-24
- 삼천리, 지역사회 상생 ‘사랑받는 기업’ 거듭
2016-09-28

[관련 기사]
- 군포시 초막골 생태공원 ‘맹꽁이 에코셔틀’ 확대 운영
2026-03-05
- 애국시민단체 ‘오.이.박.사’ 제200회 집회 기념 세미나 성료
2024-11-03
[관련 기사]
- 카카오게임즈, 2025년 적자 전환
2026-02-11
- 카카오페이 순항·뱅크 건재… 카카오게임즈는 부진
2025-11-05
- 뱅크·페이는 잘 나가는데… 아픈 손가락 된 카카오게임즈
2025-08-06
- 카카오게임즈 1분기 영업손실 124억 원
2025-05-07
- 카카오게임즈 4분기 적자 전환
2025-02-11
[관련 기사]
- 2PM 우영, 5·6월 日 4곳 대도시 단독공연 노래·춤 팡팡
2023-05-18
- ‘대세 배우’된 2PM 준호, 이번엔 로코킹 도전
2022-08-04
- ‘군백기’마친 준호… 2PM 완전체 컴백과 배우 복귀에도 재시동
2021-04-06
기업 규모별로 보면 전체 신고 중 중소기업에서 발생한 사고가 6991건으로 전체의 81.6%에 달했다. 중견기업은 760건, 대기업은 310건으로 기업 규모가 작을 수록 사고 건수가 많았다. 비영리 부문은 504건이었다.
중소 기업 신고 건수는 2021년 518건에서 2025년 1913건으로 약 3.7배 증가했다. 올해도 6월까지 997건이 신고돼 지난해와 비슷한 추이를 보이고 있다.
업종별로 보면 정보통신업이 977건으로 가장 많았으나 제조업 364건, 도매 및 소매업 288건, 전문·과학 기술 서비스업 128건 등으로 여러 업종에서 사이버 침해가 발생하고 있다. 올해도 정보통신업 553건, 제조업 191건, 도매 및 소매업 170건이 신고됐다.
2회 이상 시스템 해킹은 신고한 기업은 468개였으며 3회 신고한 기업이 98개, 4회 이상 신고한 기업이 42개로 같은 기업에 반복적인 사이버 공격을 한 사례도 있었다.
황정아 의원은 “AI 시대 사이버 보안 문제는 안보의 문제로 불거질 것”이라며 “보안 산업을 방산에 준하는 수준으로 지원하고 생태계를 육성해야 한다”라고 말했다.
후원하기
이 기사에 대해 어떻게 생각하시나요?
 추천해요
 좋아요
 감동이에요
 화나요
 슬퍼요
추천해요0
좋아요0
감동이에요0
화나요0
슬퍼요0


 기사제보