






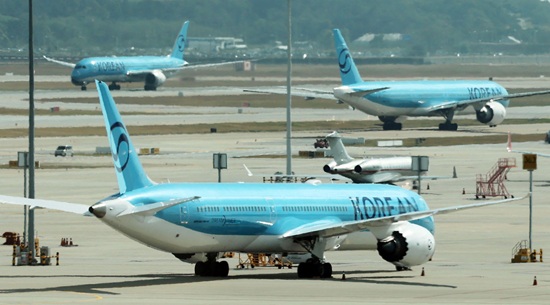
대한항공 일부 고객의 개인정보(예약번호)가 수탁사인 글로벌 항공 IT 시스템 운영사 ‘아마데우스' 시스템에서 유출된 정황이 확인됐다.
이번 사고는 아마데우스의 시스템 계정에 부여된 로그인 인증정보를 이용한 비인가 접근으로 인해 발생한 것으로 2023년 8월에서 2026년 9월 사이에 발생한 것으로 추정됐다.
23일 대한항공은 지난 20일 오후 10시 44분 아마데우스로부터 공식 통보를 받고 이번 사고를 인지했다고 밝혔다.
확인된 유출정보는 고객 예약번호다. 대한항공은 개인정보보호위원회 신고 등 필요한 안전조치를 진행했다며 자체 시스템(DB)에 대한 침해 정황은 없다고 설명했다.
현재까지 이번 사고로 인한 2차 피해 사례는 확인되지 않았다. 대한항공은 하지만 고객들에게 2차 피해가 발생하지 않도록 출처가 불분명한 링크 클릭이나 첨부파일 다운로드, 개인정보 입력 요구에 응하지 않도록 주의해달라고 당부했다.


[관련 기사]
- 최태원 이혼 소송 파기환송… 노태우 비자금 인정 안 했다
2025-10-16
- 최태원 회장 “차별화된 AI 경쟁력 만들어야”
2025-08-21
- SK그룹 “경영의 본질로 돌아가 신뢰 회복”
2025-06-15
- 최태원 “곧 다가올 AI 대확장 기회”
2024-11-03
[관련 기사]
- 사이몬 이국노 대표, 12월의 자랑스러운 ‘중소기업인’
2015-12-27
[관련 기사]
- 주요 기업 총수 재산 1년 사이 35조 원 증가
2026-01-05
- 카카오 변호인단 검찰 항소에 “이미 반박된 주장”
2025-10-29
- [사설] 검찰 개혁이 왜 필요한지 재확인됐다
2025-10-23
- 김범수 1심 무죄… 사법 리스크 벗었다
2025-10-21
- 영풍 “SM 주가조작 몸통은 최윤범 회장”
2025-09-01
- 김범수 대신 오픈 AI? 카카오 주가 선방
2025-09-01

[관련 기사]
- 제약바이오협회 2026년 예산 119억 확정… 약가 정책 신약 개발 집중
2026-02-25
- 국내 제약사 오너 3세 승부수 … 원톱과 투톱
2026-02-20
- 제약업계, 국산 전문약 약가인하 유예 촉구 결의
2026-02-10
- 일동제약 구조조정 칼바람…"직원들이 무슨 죄"
2023-05-30
- 일동제약, ‘자율 준수의 날’ 기념식 진행… 윤리·준법경영 강조
2022-09-14
- 윤웅섭 부회장, 코로나19 치료제 국내 임상 돌입… 상반기 상용화 목표
2022-03-13
[관련 기사]
- HK이노엔 조직문화 선도해… 준법경영 어워즈 대상 수상
2026-02-06
- HK이노엔 케이캡 미국 FDA 신약 허가 신청
2026-01-13
- HK이노엔 ‘케이캡’ 일본 사업권 인수
2025-12-15
- HK이노엔·한국화이자제약… 코로나 백신 국내 유통 계약
2025-09-04
- 미국시장에서 P-CAB 韓·日대전…케이캡 FDA 연내 신청
2025-08-10
대한항공은 아마데우스로부터 비인가 접근 차단, 다크웹 모니터링 가동 등 조치를 진행 중인 것으로 보고받은 가운데, 더욱 강화된 보호조치와 재발 방지 대책을 요구하고 있다.
대한항공은 "이번 사고는 아마데우스의 관리 영역에서 발생하였으나, 상황을 매우 엄중하게 인식하고 있다"며 "추가 피해 및 재발 방지를 위해 총력을 다하겠다"고 밝혔다.
후원하기
이 기사에 대해 어떻게 생각하시나요?
 추천해요
 좋아요
 감동이에요
 화나요
 슬퍼요
추천해요0
좋아요0
감동이에요0
화나요0
슬퍼요0


 기사제보