




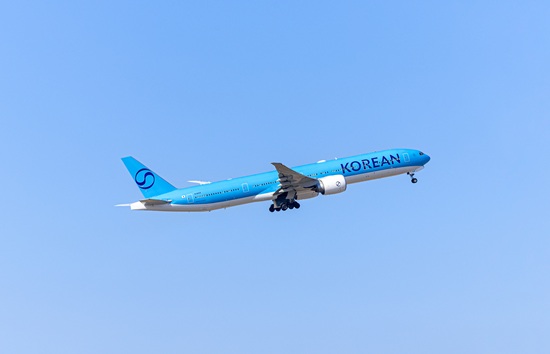
대한항공 고객 예약정보가 협력사인 ‘아마데우스' 시스템에서 해킹에 의해 유출된 것으로 나타난 가운데, 아마데우스가 이같은 사실을 알고도 한 달 가까이 지나서야 대한항공에 통보한 것으로 확인됐다.
개인정보 유출 규모는 PNR(예약정보) 데이터 10만6661개에 달한다.
신원미상의 접근자가 아마데우스 시스템 계정에 부여된 로그인 인증정보를 이용해 PNR 번호를 조회한 것으로 파악되고 있다.
이에 따라 추가 개인정보 유출 여부가 주목되는 가운데, 항공사의 협력사 관리감독 체계에 대한 재점검 필요성도 제기되고 있다.
11일 더불어민주당 박홍배의원실과 대한항공에 따르면, 대한항공은 지난 10월 20일 오후 10시 24경 아마데우스에서 PNR 무단 조회 정황을 통보받았다. 대한항공은 같은 달 23일 고객들에게 개인정보 유출 사실을 통지했다.
하지만 대한항공은 아마데우스로부터 통보받은 날로부터 27일 이전인 지난 9월 23일 오전 11시 41분 문제 계정에 대한 추가 접근이 차단된 것으로 확인했다. PNR 데이터에 대한 다크웹 모니터링도 실시됐다. 현재까지 2차 피해는 확인되지 않았다.
[관련 기사]
- 금융권 ‘아름다운 나눔’ 성금 16억 원 구세군에 전달
2025-12-29
- 케이뱅크, 소상공인 보증부대출 출시
2025-11-20
- KB국민은행, 중기진흥공단과 중소기업 재직자 지원 협약 체결
2025-11-17
- NH농협은행‘조직개편’발표 내부 반발 확산… IT·본점 조직 흔들
2025-11-17
- “인적 쇄신” 농협… 혁신 TF팀장 ‘낙하산·기소’ 논란 불 붙었다
2025-11-16
- [우리동네 명사들] ‘디지털 전문가’ 강태영… 디지털 리딩뱅크 도약 박차
2025-07-27
[관련 기사]
- 2PM 우영, 5·6월 日 4곳 대도시 단독공연 노래·춤 팡팡
2023-05-18
- ‘대세 배우’된 2PM 준호, 이번엔 로코킹 도전
2022-08-04
- ‘군백기’마친 준호… 2PM 완전체 컴백과 배우 복귀에도 재시동
2021-04-06
[관련 기사]
- 오익근 대신증권 대표 3연임 성공… 2년 더 이끈다
2024-03-21
- 회장보다 연봉 2배 높은 과장…다올투증 윤태호 과장 42억 원 수령
2024-03-17
- 이어룡 ‘국내 10번째’ 종합금융투자사에 도전장
2023-09-25
- 금감원 ‘디스커버리 펀드’ 9월 전면 재검사 착수
2023-08-27
- 젊어지는 재계… 1970년대생 ‘회장·부회장’ 60명 넘어
2023-08-23
[관련 기사]
- 카카오게임즈, 2025년 적자 전환
2026-02-11
- 카카오페이 순항·뱅크 건재… 카카오게임즈는 부진
2025-11-05
- 뱅크·페이는 잘 나가는데… 아픈 손가락 된 카카오게임즈
2025-08-06
- 카카오게임즈 1분기 영업손실 124억 원
2025-05-07
- 카카오게임즈 4분기 적자 전환
2025-02-11
[관련 기사]
대한항공 관계자는 "이번 사고는 글로벌 항공IT 서비스 제공업체인 아마데우스가 운영·관리하는 시스템에서 비인가 접근이 발생한 것으로, 구체적인 사고 원인과 유출 범위에 대해서는 현재 추가 확인이 진행 중"이라고 밝혔다.
또한 "사고 인지 이후 통보시까지 약 1개월 가까이 지연된 경위에 대한 소명을 요구했다"며 " 아직까지 회신은 받지 못했다"고 전했다.
대한항공 협력사인 아마데우스는 항공권 예약, 발권 등 항공 여행에 필요한 서비스 제공하는 기업이다. 대한항공 위탁대상 데이터는 승객 성명, PNR 데이터, 연락처, 마일리지 회원 정보, 결제 정보(카드번호 마스킹) 등이다.
후원하기
이 기사에 대해 어떻게 생각하시나요?
 추천해요
 좋아요
 감동이에요
 화나요
 슬퍼요
추천해요0
좋아요0
감동이에요0
화나요0
슬퍼요0


 기사제보