






)

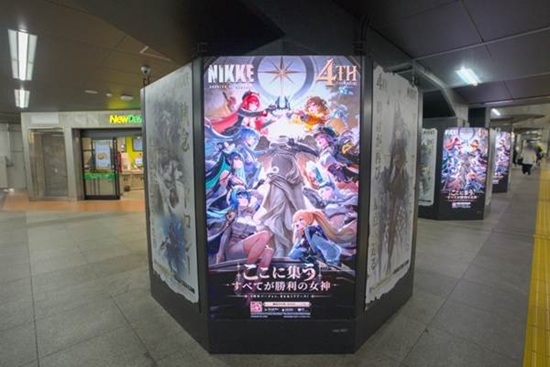
‘승리의 여신: 니케’를 서비스하는 레벨 인피니트는 5일 PC 런처 보안 사고에 대한 사과했다.
레벨 인피니트는 자체 조사 결과 니케 PC 런처의 일부 파일이 제3자에 의해 변조돼 런처 실행 시 악성 프로그램이 실행될 수 있었다고 확인했다. 악성 프로그램이 이용자 컴퓨터와 계정 정보를 해킹했을 가능성이 있다. 레벨 인피니트는 악성 프로그램의 피해 규모를 지속적으로 조사하며 대응 방안을 검토하고 있다.
이에 더해 PC 런처 파일이 어떤 경로로 변조됐는지 확인하기 위해 CDN을 포함한 네트워크 보안 환경을 면밀히 점검하고 있다.
레벨 인피니트는 “지휘관 여러분께서 아무런 의심 없이 이용할 수 있어야 할 서비스를 안전하게 제공하지 못했다는 점에서 운영사로서 깊은 책임을 느낀다”라며 “거듭된 사과의 말로 지휘관 여러분의 마음을 돌릴 수 없다는 것을 잘 알고 있기에 더욱 송구스럽고 무거운 마음이다”라고 밝혔다.
레벨 인피니트는 PC 런처에 대한 보안 조치와 수정 작업을 완료했으며 추가적인 점검을 통해 PC 런처를 정상적으로 이용할 수 있음을 확인했다고 밝혔다.


[관련 기사]
- [부(富)의 지도 2025 ⑦]한강+숲+문화… 강북 신흥부촌 결정판 성수
2025-10-16
- ‘베아제·우루사’ 아버지… 윤영환 대웅제약 창업주 88세로 별세
2022-08-20
- 윤재승 회장 없는 대웅제약, 의약 개발 사활… 亞 4개국 진출도
2022-05-12
- 대웅제약 떠난 ‘막말논란’ 윤재승 회장… 헬스케어 기업 미래는
2020-10-04
- 젊은피 전승호 패착인가…호실적 해외사업 적자행렬
2019-02-13
- 뱉은말은 사직서로 주워담을 수 없다
2018-08-30

[관련 기사]
- 542억 투입 ‘KAIST 김재철AI대학원’ 첫 삽… 2028년 준공 목표
2026-02-26
- 동원 김재철의 아낌없는 기부…AI인재양성 '603억 원의 밀알'
2026-01-26
- 동원그룹, AI 인재 육성 위한 경진대회 ‘AI 컴피티션’ 개최
2025-09-30
- [우리동네 명사들] 원양어선 6개월 선원 진경험… 한투증권 1위 조타수
2024-06-13
- 강원형 K-연어 산업 활성화 '시동'
2023-11-20
[관련 기사]
- 카카오게임즈, 2025년 적자 전환
2026-02-11
- 카카오페이 순항·뱅크 건재… 카카오게임즈는 부진
2025-11-05
- 뱅크·페이는 잘 나가는데… 아픈 손가락 된 카카오게임즈
2025-08-06
- 카카오게임즈 1분기 영업손실 124억 원
2025-05-07
- 카카오게임즈 4분기 적자 전환
2025-02-11
[관련 기사]
- 주요 기업 총수 재산 1년 사이 35조 원 증가
2026-01-05
- 카카오 변호인단 검찰 항소에 “이미 반박된 주장”
2025-10-29
- [사설] 검찰 개혁이 왜 필요한지 재확인됐다
2025-10-23
- 김범수 1심 무죄… 사법 리스크 벗었다
2025-10-21
- 영풍 “SM 주가조작 몸통은 최윤범 회장”
2025-09-01
- 김범수 대신 오픈 AI? 카카오 주가 선방
2025-09-01

[관련 기사]
- 김윤덕 “GTX 철근누락 국토부 책임… 오세훈도 사과해야”
2026-05-20
- 정원오-오세훈, ‘부동산 지옥’ 서로 네 탓… 난타전
2026-05-03
- 마포구, 구정 성과 점검·중장기 비전 제시
2026-01-08
- [스카이 View] 도시숲의 가치
2025-09-23
- “서해의 55 영웅들, 3개의 빛 기둥 되어 서울 하늘 빛 내”
2025-03-27
- 오세훈 “결단 시점 올 것”… 차기 대권 도전 시사
2024-12-26
레벨 인피니트는 이용자들이 직접 PC의 보안 상태를 확인하고 필요한 조치를 취하실 수 있도록 보안 점검 가이드를 마련했다.
이에 더해 계정 보호 조치도 당부했다. 또한 계정 보호 조치는 악성 프로그램의 영향을 받지 않은 다른 기기를 사용하거나 보안 점검 가이드를 통해 수동 점검을 진행한 이후 진행할 것을 권장했다.
레벨 인피니트는 재발 방지를 위해 사고의 원인과 영향 범위에 대한 조사를 지속하고 있으며 향후 보안 모니터링 강화, 외부 리소스에 대한 무결성 검증 체계 구축, 런처 권한 최소화 등을 통해 유사 사고의 재발 방지에 힘쓸 계획이다.
레벨 인피니트는 “이번 사고와 관련해 게임 이용상의 피해나 금전적인 2차 피해가 발생한 경우 고객센터를 통해 문의해 주시기 바란다”라며 “접수된 사항은 신속하고 면밀하게 확인하며 필요한 대응 방안을 검토하겠다”라고 밝혔다.
후원하기
이 기사에 대해 어떻게 생각하시나요?
 추천해요
 좋아요
 감동이에요
 화나요
 슬퍼요
추천해요0
좋아요0
감동이에요0
화나요0
슬퍼요0

 기사제보