






)

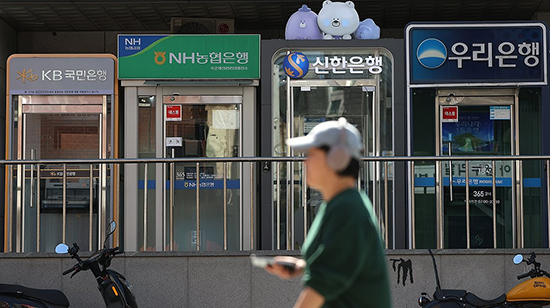
정부가 금융권과 공공기관에서 잇따라 발생한 해킹·개인정보 유출 사고에 대응해 24시간 비상체제를 가동하고 경찰 전담수사팀까지 꾸렸다. 금융회사뿐 아니라 공기업과 대학, 공공서비스까지 사고가 이어지면서 개별 기관 차원의 대응을 넘어 범정부 차원의 확산 방지와 재발 방지 대책이 필요한 상황으로 번지고 있다.
과학기술정보통신부는 6일 한국인터넷진흥원(KISA)과 함께 비상 대응체계를 강화하고 금융권에서 나타난 해킹 수법이 다른 민간 영역으로 확산하지 않도록 집중 대응하고 있다고 밝혔다. KISA 인터넷침해대응센터(KISC)는 주요 기업 홈페이지 모니터링과 침해사고 대응 인력을 늘리고 비상출동조를 상시 대기시키는 등 24시간 대응체제를 가동했다. 최고정보보호책임자(CISO)를 신고한 약 2만8000개 기업에는 보안점검을 권고했다.
경찰도 이날 최근 금융기관 해킹 사건을 정보통신망법 위반 혐의로 입건하고 정식 수사로 전환했다. 경찰청 국가수사본부는 사이버테러수사대를 전담수사팀으로 지정했으며 사이버테러대응과장을 팀장으로 4개 팀, 28명을 투입했다.
경찰은 피해 금융기관에서 침해된 시스템이 ‘전자금융기반시설’에 해당하는지도 확인하기 위해 금융위원회에 유권해석을 요청했다. 전자금융기반시설에 대한 해킹으로 판단되면 향후 중대범죄수사청 통보 대상이 될 가능성도 있다.
신한은행 이어 2금융권까지… 7곳 침해 확인

[관련 기사]

[관련 기사]
- 신한은행, 항공정비기업 찾아 생산적 금융 지원 논의
2026-06-04
- 신한은행, 서울대와 장기 협력 업무협약 체결
2026-05-12
- 신한은행, 베트남 경제사절단서 금융 협력 기반 확대
2026-04-27
- 신한은행, 신용대출 자격확인 절차 개편
2026-04-23
- 신한은행·산업연구원, 생산적 금융 활성화 위해 손잡아
2026-04-15
- 신한은행 경영진, 유언대용·치매안심신탁 가입
2026-04-13
[관련 기사]
[관련 기사]
- SPC 논란 속 3세 승진… 재계 전반으로 번진 ‘세대 교체 흐름’
2025-11-27
- SPC, 파리크라상 물적분할 추진… 지주사 전환·승계 작업 암시
2025-11-25
- 파리바게뜨, 美 텍사스 제빵공장 착공… “2027년 가동”
2025-09-17
- 대통령실, SPC 8시간 초과 야근 폐지 ‘긍정 평가’
2025-07-27
- SPC 파리바게뜨 ‘파란라벨’ 브랜드 론칭
2025-03-13
- SPC그룹 美텍사스 제빵공장 건립 확정… “2027년 완공”
2025-02-03

[관련 기사]
- 공시가 5위 이태원 대저택 경매…최저입찰가 233억원
2026-05-18
- 이명희 신세계 회장 한남동 자택, 11년 연속 공시가 1위
2025-12-17
- [스카이 View] 약사 갑질과 일양약품 복종
2025-03-19
- DL이앤씨, 석 달 만에 또 수장 교체 ‘초강수’
2024-08-15
- [기업경영 기상도 ⑯DL이앤씨] 매출·수주 증가에도… 영업익 ‘곤두박질’
2024-02-26
- DL그룹 이해욱 회장 연말 임직원 사회공헌 활동 독려
2023-12-28
현재까지 금융권에서는 신한은행과 KB국민은행, 하나은행, BNK부산은행을 비롯해 예가람저축은행, 웰컴저축은행, 현대캐피탈 등 7곳에서 침해사고가 확인됐다. 온라인투자연계금융업체 피에프씨테크놀로지스(PFCT)와 모우다도 침해 사실을 공지했다.
피해 규모는 금융회사별로 차이가 컸다. 신한은행은 약 2만5000명의 고객정보가 유출된 것으로 파악됐고 예가람저축은행에서는 약 4만건, 웰컴저축은행에서는 약 2200건의 정보가 유출됐다. KB국민은행과 하나은행, BNK부산은행에서도 고객정보 유출이 확인됐다.
신한은행에서는 대출모집인이 사용하는 대출 진행현황 조회 서비스가 침해 경로로 이용됐고, KB국민은행에서는 직원용 모바일 업무지원 시스템이 공격 대상이 됐다.
한편 같은 계열의 공격 시도를 받은 금융회사 가운데 일부는 고객정보가 대량으로 빠져나간 반면 다른 곳은 공격 단계에서 차단했다. 우리은행과 NH농협은행에서도 유사한 공격 시도가 있었지만 자체 방어체계가 작동해 현재까지 정보 유출은 확인되지 않았다. 신한은행 공격에 사용된 미국 IP 2개는 올해 1월과 7~8월 토스뱅크 서버에도 모두 14차례 접근을 시도했으나 토스뱅크가 접속을 차단해 실제 고객정보 유출 피해는 발생하지 않았다.
한 시중은행 관계자는 본지에 “외부에서 접근을 시도했다고 해서 이를 모두 해킹으로 단정할 수는 없다”면서도 “최근 금융사를 겨냥한 공격 시도가 잦아지고 있는 만큼 업권 전반에서도 경계 수위를 높이고 있다”고 말했다. 아울러 “각 금융사가 이상 접근 탐지와 차단, 취약점 점검 등을 강화하면서 실제 사이버 침해로 이어지지 않도록 대응에 힘을 쏟고 있다”고 설명했다.
금융당국은 다중인증 적용 여부와 외부 노출 시스템 관리, 접근통제 수준 등이 피해 규모를 가른 것으로 보고 있다. 또 여러 금융사의 사고에서 동일한 공격자 IP가 발견됐고 공격자가 여러 국가의 IP를 바꿔가며 유사한 수법으로 공격한 정황을 파악했다. 인공지능(AI)을 활용해 취약점을 찾고 공격을 자동화했을 가능성도 조사하고 있다. 다만 같은 IP가 사용됐다는 사실만으로 모든 사고를 동일인이나 같은 조직의 소행으로 단정하기는 어렵다는 입장이다.
한전 직원 2만4000명 노출
보안 사고는 금융권에만 머물지 않았다. 한국전력은 1일 직원 약 2만4000명의 이름과 소속, 전화번호 등이 외부 웹페이지에 노출된 사실을 확인했다. 한전은 즉시 내부 시스템 접속을 차단하고 웹페이지 운영사에 삭제를 요청했으며 해당 정보는 다음 날 삭제됐다. 주민등록번호 등 고유식별정보와 고객정보는 노출되지 않았다. 한전은 이번 사고가 금융권에서 나타난 AI 기반 해킹과는 무관한 것으로 보고 있다.
서울사이버대학교에서도 재학생과 졸업생, 교직원, 채용 지원자 등의 개인정보가 외부로 빠져나갔다. 이름과 학번, 생년월일, 연락처, 이메일, 주소, 학과·학적 상태 등이 포함됐으며 주민등록번호와 비밀번호, 계좌번호는 암호화된 상태였고 현재까지 복호화 흔적은 확인되지 않았다.
정부24와 1365 자원봉사포털 등 공공서비스에서도 앞서 개인정보 유출 사고가 확인된 바 있다.
금융위도 긴급점검… 은행·카드부터 증권·보험까지
금융당국도 보안점검 범위를 금융권 전반으로 넓혔다. 금융위원회와 금융감독원은 4일 전 금융권 긴급 점검회의를 열고 은행과 카드사는 6일까지, 증권·보험·저축은행 등은 8일까지 자체 긴급 보안점검을 마치도록 했다. 본인인증과 접근통제 누락 여부, 외부에 노출된 업무시스템의 취약점 등을 집중적으로 확인하도록 했다.
정부는 AI를 활용한 해킹 공격 가능성도 배제하지 않고 금융회사들에 최고 수준의 경각심을 주문했다. 과기정통부와 개인정보보호위원회, 경찰청 등 관계기관 간 공조를 강화하고 있다. 증권업계 역시 휴일 비상근무에 들어가 공격 IP 차단과 주요 시스템 취약점 점검을 진행했다. 현재까지 증권사와 한국거래소, 코스콤, 한국예탁결제원 등에서는 고객정보 유출 피해는 확인되지 않았다.
후원하기
이 기사에 대해 어떻게 생각하시나요?
 추천해요
 좋아요
 감동이에요
 화나요
 슬퍼요
추천해요0
좋아요0
감동이에요0
화나요0
슬퍼요0
 기사제보